정보보안 전문기업 케이사인이 전기차 충전기와 관제 서버의 보안 취약점을 자동으로 분석하는 기술을 공개한다. 전기차 충전 인프라가 확대되는 가운데 소프트웨어와 통신 프로토콜에 숨어 있는 보안 위협을 탐지하고 검증하는 기술을 선보일 예정이다.
케이사인은 21일부터 23일까지 경기도 고양시 킨텍스 제1전시장에서 열리는 ‘KOAA SHOW 2026(제23회 국제 모빌리티 산업전)’에 참가한다고 20일 밝혔다. 이번 전시에서는 전기차 충전 인프라 보안 취약점 자동 분석 솔루션을 소개하고, 주요 기능을 직접 시연한다.
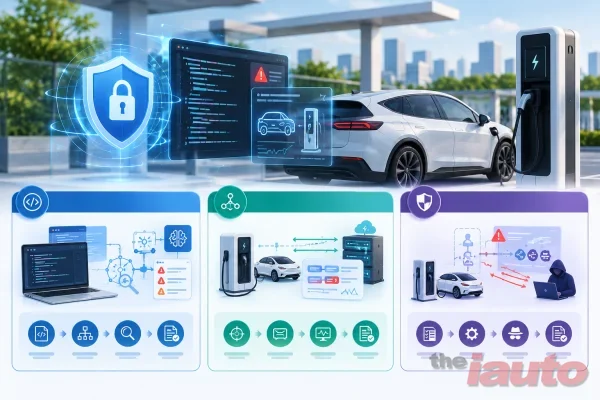
해당 솔루션은 과학기술정보통신부와 정보통신기획평가원(IITP)이 지원하는 정보보호 핵심원천기술개발사업을 통해 개발됐다. 충전 소프트웨어 분석과 통신 프로토콜 점검, 침해·공격 시뮬레이션(BAS) 등 세 가지 기술을 결합해 충전 인프라의 보안 위협을 탐지하고 대응 능력을 검증하도록 설계됐다.
먼저 ‘SW 취약점 분석 플랫폼’은 충전 소프트웨어의 소스코드와 바이너리를 분석해 알려진 보안 취약점과 비교한다. AI 기반 코드 분석과 4채널 하이브리드 유사도 기술을 활용하며, 코드 구조나 변수명이 달라져도 유사한 취약점을 찾아낼 수 있도록 했다. 분석 결과에는 취약점 판정 근거도 함께 제시된다.
‘전기차 충전 프로토콜 퍼저’는 충전기와 관제 서버 사이에 오가는 통신 메시지를 변형해 전송하는 방식으로 보안 취약점을 점검한다. 충전 단계별 통신 상태와 응답을 추적해 특정 상태에서 발생할 수 있는 문제까지 분석하고, 결과를 보고서로 제공한다.
공격 시뮬레이션 기술은 별도의 테스트베드에서 실제 공격 상황을 재현해 충전 인프라의 방어 성능을 평가한다. 다양한 공격 시나리오와 지능형 지속 위협(APT) 공격자의 행동을 모사하고, 분석 결과를 방어 성능 보고서로 정리하는 방식이다.
이번 전시에서는 세 가지 기술 가운데 소프트웨어 취약점 분석과 충전 프로토콜 점검 기능을 시연한다. 관람객은 킨텍스 제1전시장 3홀 F07 부스에서 관련 기술을 확인할 수 있다.
김석휘 케이사인 연구개발팀 선임연구원은 “전기차 충전 인프라가 확대되면서 충전기와 관제 서버, 충전 소프트웨어 전반에 대한 보안 점검의 중요성이 커지고 있다”며 “이번 전시를 통해 충전 소프트웨어와 통신 프로토콜의 취약점을 탐지하는 과정을 직접 확인할 수 있을 것”이라고 말했다.